Multi-Faktor-Authentifizierung (MFA)
Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsverfahren, bei dem die Identität einer Person anhand von mindestens zwei unterschiedlichen Faktoren überprüft wird. Dafür werden Nachweise aus den Kategorien Wissen, Besitz und biometrische Merkmale kombiniert. MFA schützt Benutzerkonten zusätzlich, sodass ein gestohlenes Passwort allein nicht für den Zugriff ausreicht.
Aktualisiert am 12. Oktober 2026
Das Wichtigste in Kürze
- MFA bestätigt die Identität einer Person anhand unterschiedlicher Faktoren. Dazu zählen geheime Informationen wie ein Passwort, der Besitz eines eingerichteten Geräts sowie körperliche Merkmale wie der Fingerabdruck.
- Der zusätzliche Schutz erschwert die Übernahme von Benutzerkonten. Auch wenn Angreifende ein Passwort erbeuten, benötigen sie einen weiteren Nachweis, um auf die geschützten Daten und Systeme zuzugreifen.
- Bei der Anmeldung prüft die Website oder App die erforderlichen Faktoren, bevor sie den Zugang freigibt. Das konkrete Verfahren bestimmt, ob Sie einen Code eingeben, eine Anfrage bestätigen oder einen Passkey verwenden.
Warum ist MFA wichtig?
Bei einer reinen Passwortanmeldung genügt das richtige Passwort, um Zugang zum Konto zu erhalten. Die Website kann dabei nicht unterscheiden, ob die berechtigte Person oder jemand mit einer Kopie des Passworts die Zugangsdaten eingibt. Gelangen die Zugangsdaten durch Phishing oder ein Datenleck in fremde Hände, können auch Unbefugte sie für eine Anmeldung verwenden.
Durch einen unabhängigen Faktor ergänzt MFA die Passwortprüfung um einen weiteren Nachweis. Wer lediglich das Passwort erbeutet hat, verfügt dadurch noch nicht über die für das Konto eingerichtete Authenticator-App oder den registrierten Sicherheitsschlüssel. Die Anmeldung erfordert einen weiteren Nachweis, den die gestohlenen Zugangsdaten allein nicht liefern. Dadurch sinkt das Risiko einer Kontoübernahme, auch wenn das Passwort bereits bekannt ist.
Welche Faktoren werden kombiniert?
Ein Authentifizierungsfaktor bezeichnet die Art des Nachweises, mit dem Sie Ihre Identität bestätigen.
Beim Wissensfaktor erfolgt die Prüfung anhand einer geheimen Information, die Sie bei der Anmeldung angeben. Dazu gehören Passwörter und PINs. Der Begriff beschreibt die Art der Zugangsinformation und setzt nicht voraus, dass Sie diese auswendig kennen: Auch ein Passwort, das ein Passwortmanager speichert und automatisch einträgt, gehört zu dieser Kategorie.
Der Besitzfaktor weist nach, dass Ihnen eine für das Konto eingerichtete App oder ein registriertes Gerät zur Verfügung steht. Dafür wird die App beziehungsweise der Sicherheitsschlüssel zunächst mit dem Benutzerkonto verknüpft. Bei späteren Anmeldungen lässt sich darüber ein gültiger Nachweis erzeugen. Eine beliebige Authenticator-App auf einem anderen Smartphone genügt somit nicht; entscheidend ist die vorherige Einrichtung für das jeweilige Konto.
Biometrische Merkmale dienen dazu, eine Person anhand körperlicher Eigenschaften wie dem Fingerabdruck oder dem Gesicht zu erkennen. Bei einer Passkey-Anmeldung kann diese Prüfung direkt auf dem Smartphone oder Computer stattfinden. Das Gerät gibt den gespeicherten Passkey erst nach erfolgreicher Prüfung frei und bestätigt damit die Anmeldung.
Die Zwei-Faktor-Authentifizierung (2FA) verbindet genau zwei dieser Kategorien und ist damit eine Form der MFA.
Wie funktioniert eine Anmeldung mit MFA?
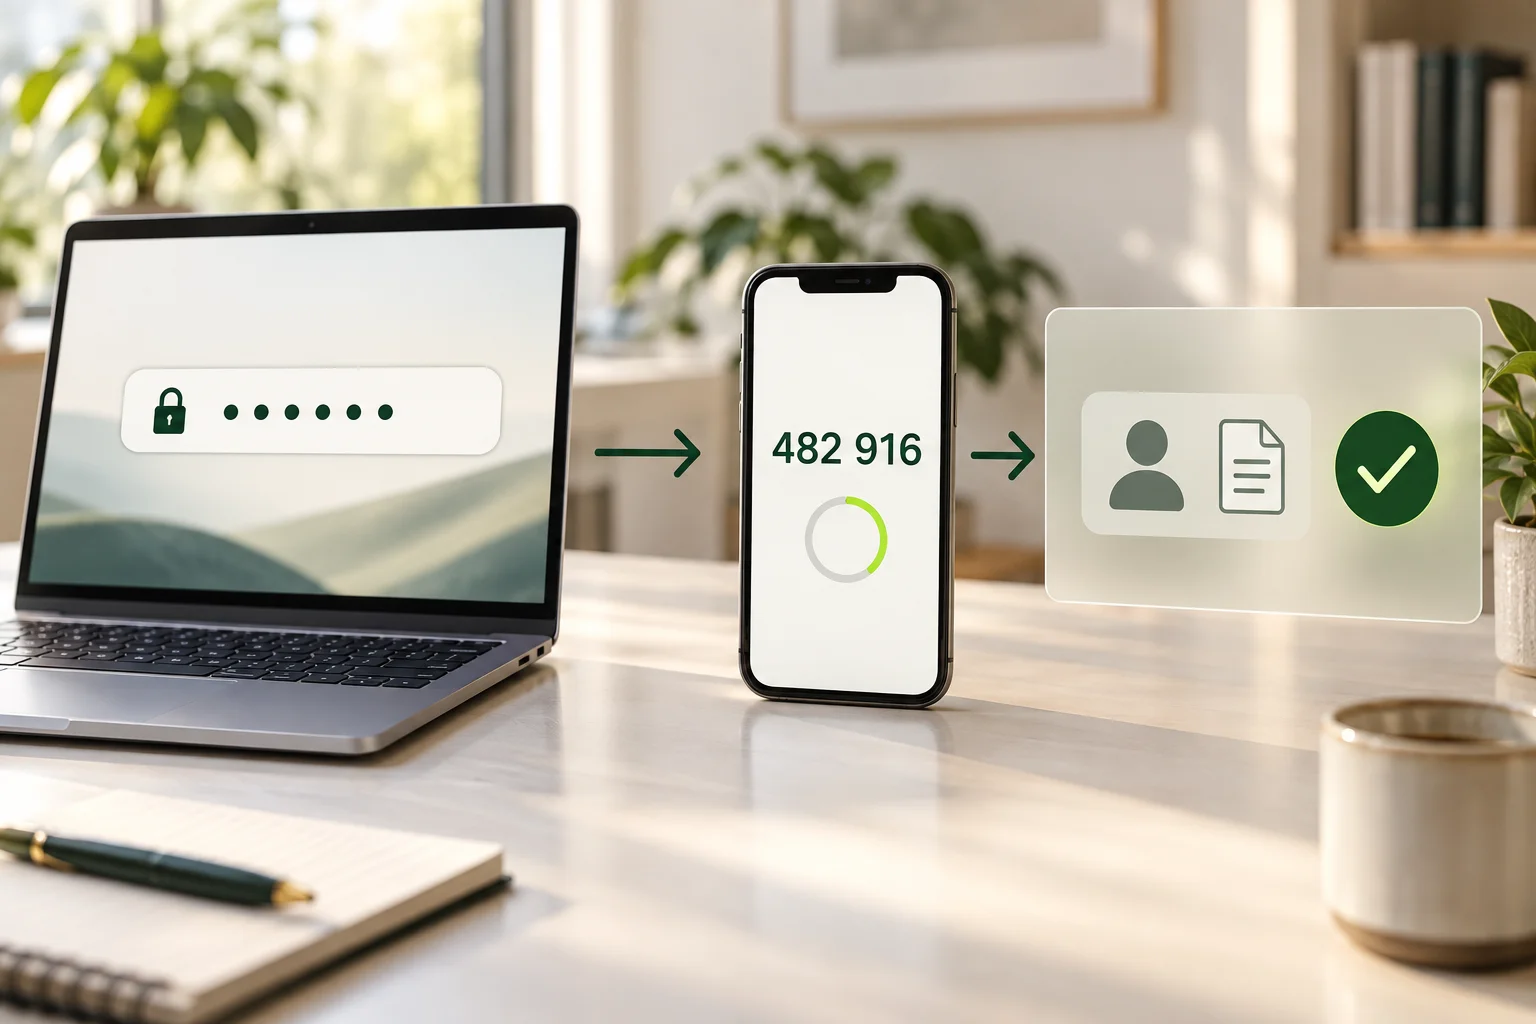
Bei einer Anmeldung mit Passwort und Authenticator-App prüft die Website zunächst Ihre Zugangsdaten. Anschließend fordert sie einen aktuellen Code aus der für Ihr Konto eingerichteten App an. Diesen Code geben Sie zusätzlich zum Passwort ein. Erst wenn beide Prüfungen erfolgreich abgeschlossen sind, erhalten Sie Zugang zu Ihrem Konto.
Die App erzeugt in regelmäßigen Abständen einen neuen Code. Jeder dieser Codes ist nur für einen begrenzten Zeitraum gültig. Damit ergänzt das Verfahren das wiederverwendbare Passwort um einen Nachweis aus der eingerichteten App, der sich fortlaufend ändert. Ein erbeuteter Code verliert dadurch nach kurzer Zeit seine Gültigkeit.
Welche MFA-Verfahren gibt es?
Für die Umsetzung von MFA stehen verschiedene Verfahren zur Verfügung. Einige ergänzen die Anmeldung mit einem Passwort um einen Code oder eine Bestätigung in einer App. Andere ermöglichen den Zugang vollständig ohne Kontopasswort. Für die Nutzung im Alltag macht es einen Unterschied, ob Sie eine Nachricht empfangen, einen lokal erzeugten Code übertragen oder die Anmeldung direkt auf Ihrem Gerät freigeben.
| Verfahren | Funktionsweise |
|---|---|
| SMS-Code | Die Website sendet einen einmal verwendbaren Code an die im Konto hinterlegte Rufnummer. Sie geben ihn auf der Login-Seite ein, um die Anmeldung zu bestätigen. |
| Authenticator-App mit Zeitcode | Eine zuvor eingerichtete App erzeugt in regelmäßigen Abständen einen neuen, kurzzeitig gültigen Code. Sie geben den aktuellen Code auf der Anmeldeseite ein. Die App benötigt dafür weder SMS-Empfang noch eine Internetverbindung. |
| Push-Bestätigung | Die Anfrage erscheint in einer zuvor mit Ihrem Konto verknüpften App. Je nach Dienst ist das dessen eigene App oder eine separate Authenticator-App, etwa Microsoft Authenticator. Dort bestätigen Sie die Anmeldung. Einige Dienste verlangen zusätzlich, dass Sie eine auf der Login-Seite angezeigte Zahl in der App auswählen oder eingeben. |
| Passkey mit PIN oder Biometrie | Der Passkey wird auf Ihrem Gerät mit einer PIN, einem Fingerabdruck oder der Gesichtserkennung freigegeben. Die Website prüft anschließend eine digitale Bestätigung. Ein Kontopasswort und das Übertragen eines Codes sind bei diesem Verfahren nicht erforderlich. |
Ein Sicherheitsschlüssel, etwa ein YubiKey von Yubico, bietet eine Möglichkeit, die Anmeldung ohne Smartphone abzusichern. Das separate Gerät wird über USB oder eine kontaktlose NFC-Verbindung mit dem Computer oder Smartphone verbunden. Auf geeigneten Schlüsseln lassen sich Passkeys speichern und an verschiedenen kompatiblen Arbeitsgeräten verwenden. Wird dabei zusätzlich eine PIN oder ein biometrisches Merkmal verpflichtend geprüft, verbindet das Verfahren den Besitz des Schlüssels mit einem weiteren Faktor.
Wie zuverlässig schützt MFA?
MFA erhöht den Schutz Ihrer Konten, verhindert jedoch nicht jede Form von Phishing. Wie wirksam der Schutz ist, hängt vom verwendeten Verfahren ab. Bei manchen Phishing-Versuchen fragen Angreifende auf einer gefälschten Login-Seite zusätzlich zum Passwort nach dem aktuellen App-Code. Sie versuchen damit, auch den zusätzlichen Nachweis zu erlangen, den MFA für die Anmeldung verlangt. Wird der Code dort eingegeben, kann er während seiner kurzen Gültigkeit für einen unberechtigten Anmeldeversuch missbraucht werden.
Passkeys sind an die jeweilige Website gebunden und funktionieren auf einer gefälschten Login-Seite nicht. So verhindern sie, dass Angreifende den Anmeldenachweis auf einer nachgebauten Seite abfragen und anschließend bei der ursprünglichen Website verwenden.
Auch bei Push-Verfahren können Angreifende versuchen, Zugang zu einem Konto zu erhalten, indem sie wiederholt Anfragen auslösen oder sich als IT-Support ausgeben. Diese Form des Social Engineering soll die betroffene Person dazu bringen, eine fremde Anmeldung freizugeben. Wird eine solche Anfrage bestätigt, können Angreifende Zugang zum Konto erhalten.
Welche Bedeutung hat MFA für Unternehmen?
Ein übernommenes Geschäftskonto gefährdet die Informationen, auf die es zugreifen darf. Über ein E-Mail-Postfach können Unbefugte vertrauliche Korrespondenz lesen oder betrügerische Nachrichten im Namen des Unternehmens versenden. Über Cloud-Konten können Unbefugte auf gemeinsam genutzte Dokumente zugreifen; mit einem Administrationskonto lassen sich darüber hinaus Systemeinstellungen und Zugriffsrechte verändern.
Für Konten mit weitreichenden Zugriffsrechten ist eine zusätzliche Identitätsprüfung besonders wichtig. MFA schützt hier den Zugang zum Konto. Welche Dokumente eine angemeldete Person anschließend öffnen oder welche Einstellungen sie verändern darf, legen weiterhin die jeweiligen Zugriffsrechte fest.
Bei der Auswahl eines Verfahrens müssen Sicherheit und Arbeitsbedingungen zusammenpassen. Beschäftigte ohne dienstliches Smartphone benötigen eine Lösung, die sich mit ihren vorhandenen Arbeitsgeräten nutzen lässt. An Standorten mit schwachem Mobilfunkempfang kann die Zustellung von SMS-Codes zum Hindernis werden, während eine bereits eingerichtete Authenticator-App ihre Zeitcodes auch offline erzeugt. Ein Sicherheitsschlüssel setzt wiederum voraus, dass die verwendeten Geräte und Anwendungen ihn unterstützen. Solche Unterschiede entscheiden mit darüber, ob sich MFA im Unternehmen verlässlich einsetzen lässt.
Security Awareness Training ergänzt technische Maßnahmen, indem es Wissen über digitale Bedrohungen und den sicheren Umgang mit Informationen vermittelt. Beschäftigte lernen dabei die Grundlagen kennen, die für den Schutz von Unternehmensdaten im Arbeitsalltag relevant sind.
Im E-Learning
MFA ist eines der Themen im Security Awareness E-Learning von ClickWise. Weitere Module behandeln unter anderem Phishing, Passwortsicherheit und Datenschutz.
Häufige Fragen zu Multi-Faktor-Authentifizierung
Funktioniert MFA auch ohne Smartphone?
Ja. Abhängig vom Dienst können Sie einen Sicherheitsschlüssel verwenden, den Sie mit Ihrem Computer verbinden. Für MFA wird der Schlüssel mit einem weiteren Faktor kombiniert, etwa einer PIN oder einem Kontopasswort. Welche Möglichkeiten bestehen, hängt von der Einrichtung Ihres Kontos ab.
Benötigt eine Authenticator-App eine Internetverbindung?
Für zeitbasierte Codes benötigt eine bereits eingerichtete Authenticator-App keine Internetverbindung. Push-Bestätigungen setzen dagegen eine Verbindung voraus, damit die App die Anfrage empfangen kann. Die Website, bei der Sie sich anmelden möchten, muss weiterhin erreichbar sein.
Wird MFA bei jeder Anmeldung abgefragt?
Wie häufig Sie Ihre Identität erneut bestätigen müssen, hängt vom Dienst und den Einstellungen des Unternehmens ab. Eine bereits bestätigte Sitzung kann für eine bestimmte Zeit gültig bleiben. Erst wenn eine erneute Prüfung erforderlich ist, werden die entsprechenden Faktoren wieder abgefragt.
Sind für MFA zwei Geräte erforderlich?
Nein. Entscheidend sind die unterschiedlichen Faktoren, nicht die Anzahl der Geräte. Bei einer Passkey-Anmeldung können der Besitz eines Computers und eine dort verpflichtend geprüfte PIN oder ein Fingerabdruck zusammenwirken. Ein zusätzliches Smartphone ist für dieses Verfahren nicht notwendig.