Phishing-Mail-Beispiele: Welche der zehn E-Mails sind Phishing?

Christian Orlowski
01. Oktober 2026 · 7 Min. Lesezeit
Zehn Beispiel-Mails aus Beruf und Alltag. Entscheiden Sie selbst, welche davon Phishing sind.
Betrüger verschicken Phishing-Mails, um Zugangsdaten zu stehlen, Geld zu erschleichen oder Schadsoftware zu verbreiten. Dafür geben sie sich zum Beispiel als Unternehmen oder Behörde aus. Im Postfach landen solche Mails neben ganz normalen Nachrichten.
Im Phishing-Test prüfen Sie zehn E-Mails aus dem Arbeitsalltag und dem privaten Postfach. Entscheiden Sie bei jeder Mail, ob sie ein Betrugsversuch ist. Ihre Gesamtauswertung sehen Sie am Ende.
Phishing oder nicht?
Lesen Sie die Mail. Melden Sie sie im Test als Phishing oder markieren Sie sie als sicher.
Fall 1
Die eingeschränkte PayPal-Nutzung
Ihre PayPal-Aktivität wurde vorübergehend eingeschränkt
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 2
Die Rückfrage zur Stellenanzeige
Frage zur Stelle als Projektassistenz
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 3
Das freigegebene Dokument
Ein Dokument wurde für Sie freigegeben
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 4
Eine Rückfrage zur Präsentation
Re: Folien für Montag
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 5
Eine verpasste Teams-Nachricht
Sarah Mangold hat Ihnen in Teams geschrieben
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 6
Eine Frage zum Teamausflug
Teamausflug am Freitag
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 7
Die angebliche Outlook-Warnung
Kurze Rückmeldung erbeten
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 8
Eine Lieferung fürs Büro
Lieferung der Schreibtischlampen
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 9
Eine Nachricht zur Messe
Anzahlung für den Messestand
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Fall 10
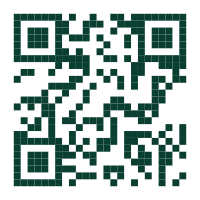
Die Einladung mit QR-Code
Einladung zum Branchenabend
Wie beurteilen Sie diese E-Mail?
Nur eine Übung: Es wird keine Mail an Ihre IT gesendet.
Woran Sie die Phishing-Mails in den Beispielen erkennen
Bei den Phishing-Mails fallen vor allem diese Hinweise auf:
- Absenderadresse: Passt die Domain hinter dem Namen zum Dienst, der angeblich schreibt? Bei den Beispielen von PayPal und Microsoft Teams tut sie das nicht. Wie gefälschte Absender funktionieren, erklärt der Glossareintrag zu Spoofing.
- Ziel von Links und Buttons: Die angezeigte Adresse verrät, welche Website sich beim Klicken öffnen würde. In mehreren Beispielen gehört sie nicht zum angeblichen Absender.
- Was die Mail von Ihnen verlangt: Sollen Sie sich über einen Link anmelden, einen Bestätigungscode weitergeben oder Geld auf ein neues Konto überweisen? Bei der angeblichen Anweisung der Geschäftsführung im Test geht es um CEO-Fraud. Öffnen Sie die gewohnte App oder suchen Sie eine offizielle Telefonnummer heraus, bevor Sie reagieren.
- Warnungen und Bestätigungsfelder in der Mail: Meldungen wie „Absender vertrauen“ oder Felder wie „Ich bin kein Roboter“ stehen in der Nachricht. Der Absender kann sie so gestalten, dass sie wie eine Funktion Ihres Mailprogramms aussehen.
- QR-Codes: Lesen Sie die Adresse in der Vorschau Ihres Handys, bevor Sie die Seite öffnen. Tippen Sie die URL der bekannten Seite manuell ein, statt den Code zu scannen. Wie solche Angriffe ablaufen, erklärt der Glossareintrag zu Quishing.
Warum solche Täuschungen bei Menschen funktionieren, erklärt der Glossareintrag zu Social Engineering.
Was tun, wenn Sie eine Mail für Phishing halten?
Klicken Sie nicht auf Links, öffnen Sie keine Anhänge und antworten Sie nicht. Melden Sie die Mail über einen bekannten Meldeweg, zum Beispiel der IT.
So nutzen Sie die Beispiele als Phishing-Test im Team
Fragen Sie nach jeder Entscheidung, welche Stelle in der Mail dafür ausschlaggebend war. Besprechen Sie bei den verdächtigen Nachrichten auch, an wen Beschäftigte sie im Unternehmen melden können.
Die zehn Mailbeispiele sind ein Einstieg in das Thema Security Awareness. Eine Sicherheitskultur wächst, wenn Mitarbeitende regelmäßig lernen, verdächtige Nachrichten melden und bei Unsicherheit nachfragen können. ClickWise verbindet dafür kurze, automatisch zugewiesene Lernmodule zur Cybersicherheit mit laufenden Phishing-Simulationen, damit sicheres Verhalten zur Gewohnheit wird. Im Security Dashboard sehen Verantwortliche, wie sich Lernfortschritt, Klicks und Meldungen über die Zeit entwickeln. Wie Sie diese Maßnahmen in ein Programm einbinden, zeigt unser Leitfaden für ein Security-Awareness-Konzept.

