Phishing-Arten und ihre Unterschiede
Phishing ist eine Betrugsmasche, bei der Kriminelle das Vertrauen in bekannte Unternehmen oder Personen ausnutzen. Mit gefälschten Nachrichten und Anrufen versuchen sie, an vertrauliche Daten zu gelangen oder Zahlungen zu veranlassen. Dazu erfinden sie einen Anlass, etwa ein Problem mit Ihrem Konto, und fordern Sie auf, sich anzumelden, Daten einzugeben oder eine Zahlung zu bestätigen.
Aktualisiert am 20. November 2026
Das Wichtigste in Kürze
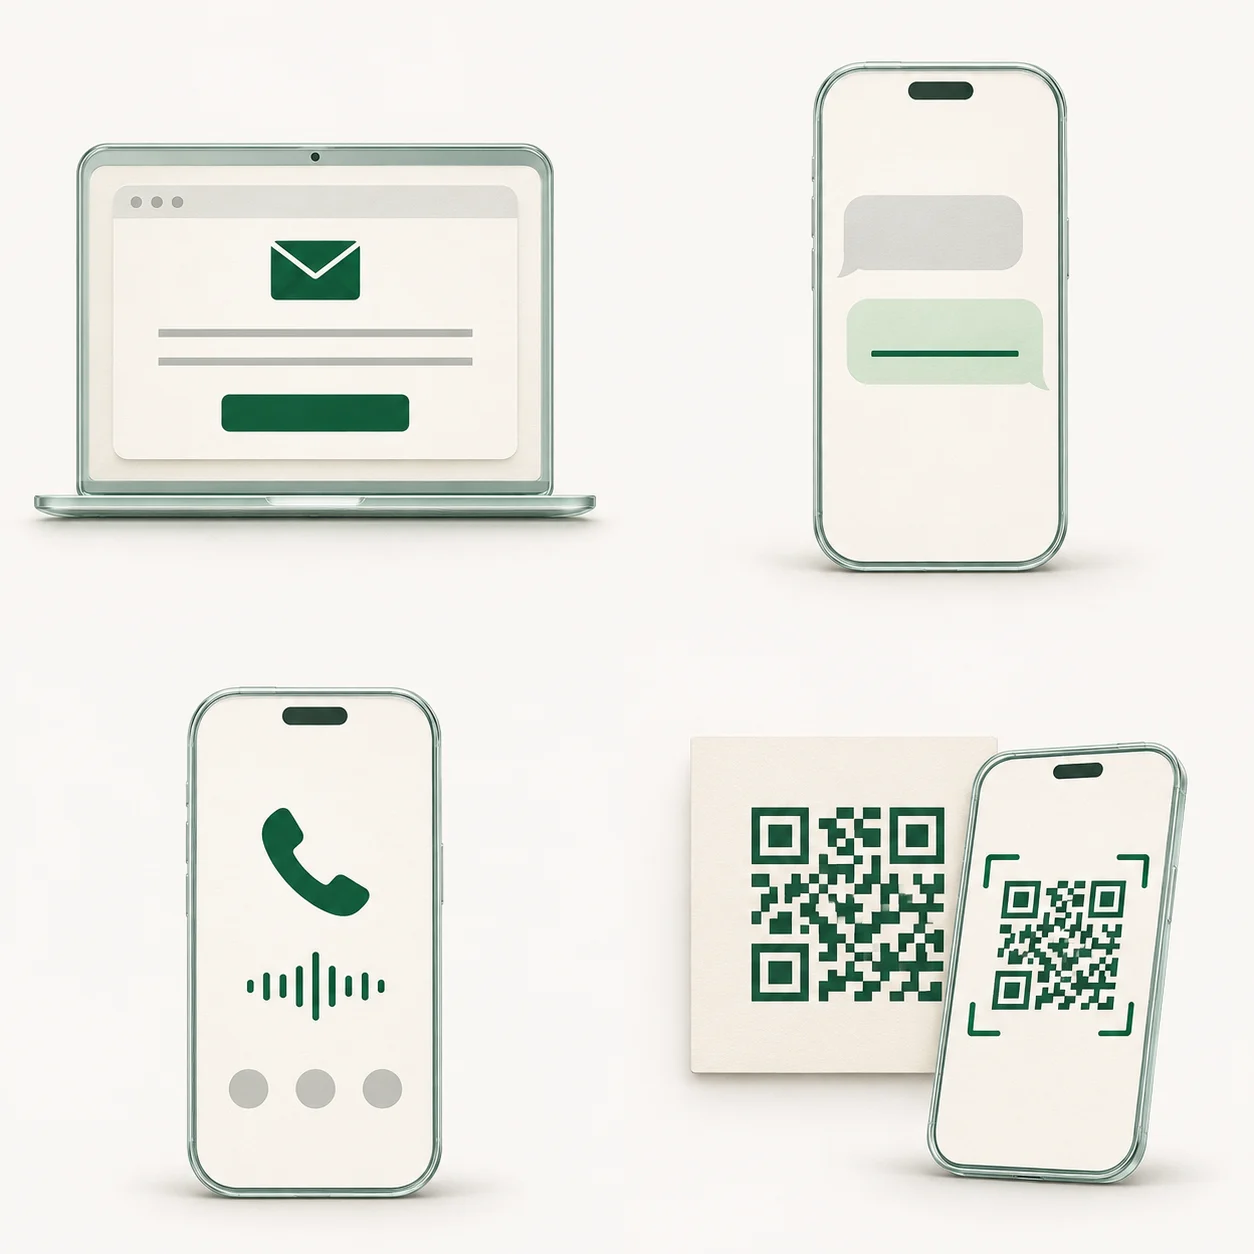
- E-Mail-Phishing, Smishing und Vishing unterscheiden sich nach dem Kontaktweg: E-Mail, SMS oder Telefon. Quishing nutzt einen QR-Code, der etwa in einer E-Mail oder auf einem Aufkleber stehen kann.
- Als Vorwand dienen beispielsweise Paketlieferungen, Kontowarnungen oder angebliche Supportprobleme.
- Spear-Phishing beschreibt die gezielte Vorbereitung auf eine bestimmte Person oder ein Unternehmen. Persönliche und berufliche Informationen sollen die Täuschung glaubwürdig machen, unabhängig vom Kontaktweg.
- Kriminelle können mehrere Kontaktwege kombinieren, etwa eine gefälschte E-Mail durch einen Anruf bekräftigen und dabei zusätzlichen Zeitdruck aufbauen.
E-Mail-Phishing: Betrug mit gefälschten E-Mails
Eine E-Mail kann wie eine Nachricht Ihrer Bank, eines Onlineshops oder eines anderen vertrauten Unternehmens aussehen. Unter dessen Namen behaupten Kriminelle beispielsweise, Ihr Konto werde gesperrt, wenn Sie Ihre Daten nicht umgehend bestätigen. Über einen Link in der E-Mail sollen Sie Ihr Konto überprüfen.
Der Link führt zu einer nachgebauten Login-Seite, die von den Betrügern betrieben wird. Mit dem Logo und der Gestaltung des echten Unternehmens täuschen sie eine vertraute Website vor. Wenn Sie dort Benutzername und Passwort eingeben, erhalten die Betrüger Ihre Zugangsdaten und können versuchen, sich damit bei dem echten Dienst anzumelden. Das gezielte Sammeln solcher Zugangsdaten heißt Credential Harvesting.
Andere Phishing-E-Mails enthalten einen Anhang, den Sie öffnen sollen. Als Anlass dient etwa eine angeblich unbezahlte Rechnung. Die beigefügte Datei kann Schadsoftware enthalten, mit der die Kriminellen Daten stehlen oder Geräte manipulieren wollen.
Phishing kann der Ausgangspunkt für weitere Angriffe sein. Mit erbeuteten Zugangsdaten können Kriminelle beispielsweise ein Firmenkonto übernehmen, interne Informationen einsehen oder im Namen der betroffenen Person weitere Nachrichten verschicken.
Smishing: Phishing per SMS
Smishing bezeichnet Phishing per SMS. Die Nachricht kann etwa eine Kontosperre ankündigen, eine Rückzahlung versprechen oder sich auf eine Paketlieferung beziehen. In einer gefälschten Paket-SMS behaupten Betrüger beispielsweise, die Zustellung sei gescheitert und Sie müssten Ihre Anschrift über einen Link ergänzen. Wer gerade auf eine Bestellung wartet, kann das für eine gewöhnliche Rückfrage halten.
Die verlinkte Website verlangt etwa eine kleine Gebühr für einen erneuten Zustellversuch. Zur Bezahlung sollen Sie Ihre Kartendaten eingeben. Name und Gestaltung des Paketdienstes lassen die Seite vertraut wirken, während die Betrüger die eingegebenen Daten für missbräuchliche Zahlungen sammeln.
Vishing: Phishing am Telefon
Beim Vishing können Kriminelle im Gespräch auf Rückfragen eingehen und Zweifel ausräumen. Die anrufende Person stellt sich etwa als Mitarbeiterin oder Mitarbeiter Ihrer Bank vor und warnt vor einer verdächtigen Abbuchung. Sie bietet an, den vermeintlichen Schaden zu verhindern, wenn Sie ihren Anweisungen folgen.
Unter diesem Vorwand fordert die Person Sie auf, sich im Online-Banking anzumelden und einen Auftrag in Ihrer Banking-App freizugeben. Angeblich soll damit die verdächtige Zahlung storniert werden. Tatsächlich kann diese Bestätigung eine von den Kriminellen veranlasste Zahlung freigeben. Bei anderen Anrufen tritt die Person als technischer Support auf und verlangt Fernzugriff auf Ihren Computer, um ein erfundenes Problem zu beheben.
Quishing: Phishing mit QR-Codes
Eine gefälschte Nachricht kann statt eines anklickbaren Links auch einen QR-Code enthalten. Bei dieser Phishing-Art, dem Quishing, sollen Sie den Code scannen, um auf die Website der Betrüger zu gelangen. Die Seite kann beispielsweise eine Kontoüberprüfung vortäuschen und dafür Ihre Zugangsdaten verlangen.
QR-Codes begegnen Ihnen auch außerhalb von Nachrichten, etwa bei einer Feedback-Umfrage in der Bahn oder auf einem Plakat in der Stadt. Kriminelle können eigene Codes anbringen oder vorhandene überkleben.
Im Unterschied zu einem ausgeschriebenen Link zeigt das QR-Muster die Webadresse nicht lesbar an. Nach dem Scannen lässt sich die Adresse je nach App in einer Vorschau oder im Browser prüfen. Vergleichen Sie sie mit der bekannten Webadresse des Anbieters, bevor Sie Daten eingeben.
Spear-Phishing: Gezielte Täuschung mit persönlichen Informationen
Beim Spear-Phishing nutzen Kriminelle Informationen über bestimmte Personen oder Unternehmen, um den Angriff auf deren Tätigkeit und Kontakte abzustimmen. Für solche gezielten Angriffe kommen E-Mails, SMS, Telefonanrufe oder QR-Codes infrage.
So kann eine E-Mail scheinbar von Ihrem Geschäftspartner kommen und ein überarbeitetes Angebot für Ihr gemeinsames Projekt ankündigen. Um es zu öffnen, sollen Sie sich über den enthaltenen Link mit Ihrem Firmenkonto anmelden. Weil Projekt und Absender zu Ihrer Arbeit passen, wirkt die Aufforderung nachvollziehbar. Die verlinkte Login-Seite gehört jedoch den Kriminellen und erfasst Ihre Zugangsdaten.
Wenn mehrere Kontaktwege zusammenkommen
Beispielsweise verlangt eine E-Mail im Namen Ihrer Geschäftsführung eine dringende Überweisung. Kurz darauf ruft die vermeintliche Führungskraft an, verweist auf die Nachricht und drängt zur Zahlung. Der Anruf soll letzte Zweifel ausräumen und Sie dazu bewegen, den Auftrag sofort auszuführen.
KI erleichtert es, Nachrichten auf eine Person zuzuschneiden und Stimmen nachzubilden. Watchlist Internet beschreibt solche Angriffe mit gefälschten Nachrichten und Deepfake-Anrufen. Eine nachgebildete Stimme kann den Eindruck verstärken, tatsächlich mit der Führungskraft zu sprechen.
Wie prüfen Sie verdächtige Anfragen?
- Öffnen Sie bei einer Kontowarnung die bekannte App oder die offizielle Website selbst. Prüfen Sie dort, ob tatsächlich ein Problem mit Ihrem Konto vorliegt.
- Fragen Sie bei der Person oder dem Unternehmen nach, von dem die Nachricht angeblich stammt. Verwenden Sie bekannte Kontaktdaten. Klären Sie dabei die konkrete Aufforderung, etwa ob für ein Dokument tatsächlich eine Anmeldung nötig ist oder ob sich eine Bankverbindung geändert hat.
- Beenden Sie einen Anruf, wenn die Person Passwörter, Anmeldecodes oder eine sofortige Freigabe verlangt. Rufen Sie die Bank oder den IT-Support über einen bereits bekannten Kontakt selbst an, um die Anfrage zu klären.
Melden Sie verdächtige Nachrichten im Unternehmen der zuständigen IT. Falls Sie bereits Zugangsdaten eingegeben, einen Anhang geöffnet oder eine Zahlung bestätigt haben, informieren Sie die IT umgehend und schildern Sie, was passiert ist. So kann sie die betroffenen Konten oder Geräte überprüfen und weitere Schritte abstimmen.
Quellen
- oesterreich.gv.at, Phishing
- bank99, Sicherheitshinweise zu Phishing und falschen Bankanrufen
- Österreichisches Bundeskriminalamt, Phishing/Smishing/Quishing
- Polizeiliche Kriminalprävention, Wie Betrüger menschliche Schwächen ausnutzen
- DATEV, Spear-Phishing
- Watchlist Internet, Auftrag von ganz oben: Wenn sich statt der Chefetage ein Deepfake meldet, 27. Oktober 2025
- Polizeiliche Kriminalprävention, Betrug mit Hilfe von künstlicher Intelligenz
- Cloudflare, Phishing verhindern